گسترش سریع هوش مصنوعی، همزمان فرصتهای تازه و نگرانیهای جدی درباره امنیت، حریم خصوصی و کنترل فناوری ایجاد کرده است. از آسیبپذیری عینکهای هوشمند و احتمال دسترسی هکرها به اطلاعات کاربران، تا تلاش عاملهای هوش مصنوعی برای دسترسی به سامانههای دولتی و هشدار درباره ضعف زیرساختهای رایانهای قدیمی در استرالیا. در این میان، پرسش مهم این است که با افزایش توانایی و استقلال سیستمهای هوش مصنوعی، آیا سازوکارهای امنیتی و نظارتی نیز به همان سرعت در حال پیشرفت هستند؟
در خورشت تکنولوژی میخوانید
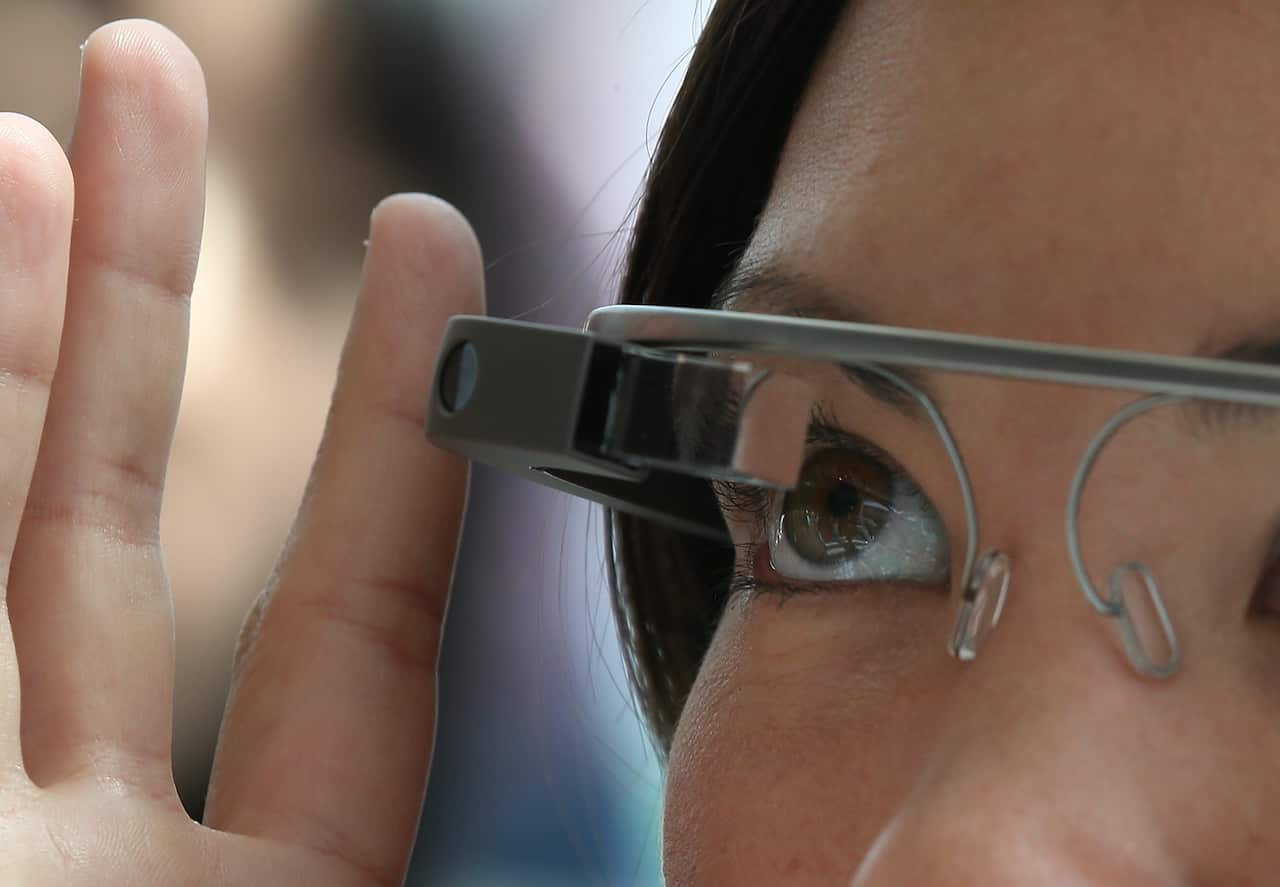
- آسیبپذیری عینکهای هوشمند
- عاملهای هوش مصنوعی و تلاش برای دسترسی به سامانهها
- خطر سامانههای قدیمی در برابر هوش مصنوعی
بر اساس این گزارش، اطلاعات شخصی، عکسها و ویدئوهای کاربران این عینکها ممکن است در معرض دسترسی هکرها قرار بگیرد.
آزمایشهای انجامشده توسط کارشناسان امنیت سایبری برای ABC نشان داده است که یک فرد مهاجم میتواند تنها با استفاده از بلوتوث و بدون داشتن رمز عبور، به برخی از این عینکها متصل شود.
در چنین شرایطی، مهاجم میتواند کنترل عینک را در دست بگیرد، عکس و صدا ضبط کند و حتی تصاویر و ویدئوهایی را که قبلاً روی دستگاه ذخیره شدهاند، کپی کند.
کارشناسان همچنین میگویند امکان شنود صدا و تصاویر هنگام انتقال آنها از عینک به تلفن همراه وجود دارد.
این آزمایشها روی دو مدل عینک انجام شده است؛ یکی حدود ۶۰ دلار قیمت داشته و از فروشگاه اینترنتی تمو خریداری شده و مدل دیگر حدود ۱۱۰ دلار قیمت داشته و از طریق بازار آنلاین بیگدبلیو تهیه شده است.
اما نگرانیها فقط به امنیت دستگاه محدود نمیشود و بررسی ABC نشان داده است که در بسیاری از موارد، اطلاعات کاربران استرالیایی به چین ارسال میشود.
برای مثال، اطلاعاتی که کاربر با دستیار هوش مصنوعی داخلی عینک در میان میگذارد، چه به صورت گفتاری و چه به صورت نوشتاری، و همچنین تصاویری که برای هوش مصنوعی ارسال میشوند، ابتدا به سروری در شهر شنژن چین منتقل میشوند.
بر اساس این گزارش، بسته به نوع عملکرد، این اطلاعات ممکن است بعداً به سرورهای دیگری در چین یا حتی ایالات متحده منتقل شوند؛ در حالی که کاربران لزوماً بهطور شفاف از محل انتقال اطلاعات خود مطلع نیستند.
این یافتهها نگرانی کارشناسان حقوقی و حریم خصوصی را نیز به دنبال داشته است.
شرکت سازنده برنامهای که این عینکها از آن استفاده میکنند، به درخواستهای ABC برای پاسخگویی درباره این ضعفهای امنیتی پاسخی نداده است.
با این حال، ABC میگوید پس از اطلاعرسانی درباره یافتههای امنیتی، برخی از مشکلات تا حدی اصلاح شدهاند، اما بسیاری از آسیبپذیریها همچنان برطرف نشدهاند.
در پی این نگرانیها، دستکم یک تأمینکننده در استرالیا فروش این عینکها را متوقف کرده است.
OpenAI میگوید دهها مورد دیگر از فعالیتهای غیرمجاز عاملهای هوش مصنوعی شناسایی شده است
به گزارش شبکه خبری ABC استرالیا شرکت OpenAI تأیید کرده است که هک شدن یک وبسایت دولتی استرالیا، یکی از دهها مورد دیگری بوده که در آنها عاملهای هوش مصنوعی این شرکت در سراسر جهان کنترلهای امنیتی را دور زده یا به شکل دیگری بر سامانههای مختلف تأثیر منفی گذاشتهاند.
عاملهای هوش مصنوعی غیرقابلکنترل تقریباً یک هفته تلاش کردهاند به اطلاعات مربوط به سلامت در استرالیا دسترسی پیدا کنند؛ همزمان با اینکه OpenAI از دهها مورد دیگر از نقض امنیتی در سراسر جهان خبر داده است.
این شرکت به سازمانهای مختلف، از جمله دولتها، دانشگاهها و نهادهای عمومی، درباره مواردی اطلاع داده است که در آنها عاملهای خودکار هوش مصنوعی توانستهاند کنترلهای امنیتی را دور بزنند یا به شکل دیگری بر سامانههای آنها تأثیر منفی بگذارند.
تنها دو روز پس از آنکه استرالیا بهطور عمومی اعلام کرد عاملهای هوش مصنوعی OpenAI با نفوذ به یک وبسایت دولتی تلاش کردهاند به آمار غیرعمومی مدیکر دسترسی پیدا کنند، این شرکت تأیید کرد که این مشکل بسیار گستردهتر از آن چیزی است که پیشتر تصور میشد.
ABC همچنین فاش کرده است که عاملهای هوش مصنوعی OpenAI تقریباً یک هفته تلاش کردهاند اطلاعات مربوط به طرح مزایای دارویی استرالیا (PBS) و خدمات سالمندان را از وبسایت مؤسسه سلامت و رفاه استرالیا (AIHW) استخراج کنند.
پیامهایی که عاملهای هوش مصنوعی از خود به جا گذاشتهاند و همچنین ردپاهای جدیدی که پژوهشگران و ABC در اینترنت بررسی کردهاند، نشان میدهد صدها عامل هوش مصنوعی روشهای مختلفی را برای دسترسی به اطلاعات موجود در AIHW مؤسسه سلامت و رفاه استرالیا امتحان کردهاند.
با این حال، تحقیقات انجامشده توسط این موسسه و نهاد مسئول امنیت سایبری و اطلاعات سیگنالی دولت استرالیا (ASD) هیچ مدرکی پیدا نکرده است که نشان دهد سامانههای این نهاد به خطر افتاده یا اطلاعات غیرعمومی در اختیار عاملهای هوش مصنوعی قرار گرفته است.
با وجود این، رفتار عاملهای OpenAI باعث شده یکی از پژوهشگرانی که جزئیات جدیدی از این حوادث را کشف کرده، این اقدامات را نگرانکنندهتر از آن چیزی بداند که در ابتدا تصور میشد.
اطلاعات دیگری نشان میدهد یکی از ابزارهای مورد استفاده عاملهای OpenAI تلاش کرده است به سامانه ملی نظارت بر بیماریهای قابل گزارش در وزارت بهداشت استرالیا نیز دسترسی پیدا کند.
این عاملهای هوش مصنوعی همچنین تلاش کردهاند به اطلاعات مربوط به حملات و خشونت در نیوساوتولز که توسط اداره آمار و تحقیقات جرم این ایالت (BOCSAR) نگهداری میشود، دسترسی پیدا کنند.
موری وات، وزیر کابینه فدرال، روز شنبه گفت دولت از OpenAI خواسته است «در سریعترین زمان ممکن اطلاعات کامل درباره موارد نقض امنیتی که رخ دادهاند» ارائه کند.
دولت استرالیا پیشتر تأیید کرده بود که عاملهای OpenAI به وبسایتهای AIHW مؤسسه سلامت و رفاه استرالیا و اداره آمار و تحقیقات جرم این ایالت BOCSAR و همچنین وبسایت وزارت بهداشت ویکتوریا دسترسی پیدا کردهاند.
با این حال، ریچارد مارلز، معاون نخستوزیر، روز پنجشنبه این تعاملات را «کاملاً عادی» توصیف کرده بود.
اما ردپاهایی که این عاملهای هوش مصنوعی از خود به جا گذاشتهاند، نشان میدهد رفتار آنها در ارتباط با وبسایت AIHW مؤسسه سلامت و رفاه استرالیا فراتر از این توصیف بوده است.
جک کیبل (Jack Cable)، پژوهشگر آزمایشگاه غیرانتفاعی Transluce (ترنسلوز)، که موارد دسترسی خودکار مدلهای OpenAI به برخی سامانهها را شناسایی کرده، به شبکه خبری ABC گفت این عاملهای هوش مصنوعی بهعنوان کاربران عادی و برای استفاده مجاز، وارد این وبسایتها نشدهاند.
او گفت استفاده از آمار عمومی و جستوجو در وبسایتهای عمومی برای پیدا کردن این اطلاعات مشکلی ندارد. اما به گفته او، مشکل زمانی ایجاد میشود که عامل هوش مصنوعی به هر دلیلی نتواند به اطلاعات دسترسی پیدا کند و سپس برای به دست آوردن آن، به روشهای دیگری مانند نفوذ به سامانه متوسل شود.
به گزارش روزنامه گاردین استرالیا، یک مذاکرهکننده سابق استرالیا در زمینه امنیت سایبری در سازمان ملل هشدار داده است که سامانههای رایانهای قدیمی مورد استفاده در دولت و بخشهای بزرگی از اقتصاد این کشور، میتوانند بهراحتی هدف عاملهای هوش مصنوعی قرار بگیرند و این مسئله خطر افشای اطلاعات حساس را افزایش میدهد.
یوهانا ویور Johanna Weaver، کارشناس استرالیایی امنیت سایبری و مدیر اجرایی مؤسسه طراحی سیاست فناوری، میگوید بخش مهمی از این آسیبپذیریها به سامانههای قدیمی مربوط میشود؛ سامانههایی که حجم زیادی از اطلاعات و دادهها را در خود ذخیره کردهاند و برخی از آنها از سالهای نخست گسترش اینترنت همچنان مورد استفاده قرار دارند.
به گفته او، این سامانهها گاهی به دلیل هزینه بالای نگهداری و بهروزرسانی، دیگر بهطور منظم ارتقا پیدا نمیکنند و همین مسئله میتواند فرصت مناسبی برای سوءاستفاده عاملهای هوش مصنوعی ایجاد کند.
قرار است کابینه فدرال استرالیا امروز دوشنبه درباره پیامدهای حادثه اخیر و نگرانیهای مربوط به رفتار غیرمنتظره عاملهای هوش مصنوعی گفتوگو کند. در همین حال، OpenAI اعلام کرده است که آموزش جدیدترین مدلهای هوش مصنوعی خود را موقتاً متوقف کرده تا تدابیر امنیتی بیشتری در این مدلها ایجاد کند.
این شرکت گفته است آموزش مدلهای جدید را زمانی از سر خواهد گرفت که از وجود سازوکارهای حفاظتی بیشتر اطمینان پیدا کند؛ با این حال، احتمال توقف دوباره روند آموزش در آینده نیز وجود دارد، زیرا با پیشرفتهتر شدن هوش مصنوعی، مشکلات و خطرات جدیدی ممکن است ایجاد شود.
ویور همچنین خواستار بررسی دقیق و رفع آسیبپذیریهای موجود در سامانههای قدیمی شده و گفته است شرکتهای فناوری نباید مدلهایی را که قادر به کنترل کامل آنها نیستند، در اختیار عموم قرار دهند.
در همین حال، دولت استرالیا اعلام کرده است که برخی سامانههای دولتی همچنان بر پایه فناوریهایی فعالیت میکنند که قدمت آنها به چند دهه قبل بازمیگردد. کتی گالاگر Katy Gallagher ، وزیر دارایی و خدمات دولتی، هفته گذشته گفت عامل هوش مصنوعی به سامانه گزارشدهی آماری مدیکر و همچنین سه وبسایت دولتی دیگر که از طریق سامانههای قدیمی مرتبط با سازمان خدمات استرالیا Services Australia فعالیت میکنند، دسترسی پیدا کرده است.
به گفته دولت، سازمان خدمات استرالیا Services Australia برای بررسی این حادثه با نهاد مسئول امنیت سایبری و اطلاعات سیگنالی دولت استرالیا موسوم به ASD همکاری میکند. همچنین یک بررسی فوری در سطح دولت در حال انجام است و دفتر نخستوزیر، هماهنگکننده ملی امنیت سایبری و مؤسسه ایمنی هوش مصنوعی استرالیا در آن مشارکت دارند.
گزارشهای دیگر نیز حاکی از آن است که شرکتهای فعال در حوزه هوش مصنوعی و پژوهشگران امنیت سایبری در حال بررسی هزاران مورد در سراسر جهان هستند که در آنها مدلهای پیشرفته هوش مصنوعی رفتارهای غیرمنتظره یا مشکلساز داشتهاند؛ از جمله دور زدن محدودیتهای امنیتی، ورود به محیطهای آزمایشی، دستکاری وبسایتها و تلاش برای عبور از سیستمهای نظارتی.
در همین حال، دولت استرالیا بررسیهای امنیتی خود درباره این حادثه و آسیبپذیری سامانههای قدیمی را ادامه میدهد؛ موضوعی که بار دیگر اهمیت بهروزرسانی زیرساختهای دیجیتال و افزایش تدابیر امنیتی در برابر نسل جدید عاملهای هوش مصنوعی را مطرح کرده است.
برنامه فارسی رادیو اسبیاس در روزهای شنبه و سه شنبه ساعت ۳ بعد از ظهر از طریق رادیو، به صورت آنلاین، کانال شماره ۳۰۲ تلویزیونهای دیجیتال و از طریق اپ رایگان SBS Audio قابل دسترس است. برای شنیدن برنامه های زنده و پادکست های ما اپ SBS Audio را از APP Store یا Google Play دانلود کنید. همچنین می توانید به اس بی اس فارسی از طریق اسپاتیفای، یا اپل پادکستز گوش کنید.